Bomly CLI: AI 에이전트 및 개발을 위한 오픈 소스 의존성 인텔리전스
Bomly CLI는 Bomly Dev에 의해 개발된 무료 오픈 소스 명령줄 인터페이스 도구로, 주로 Go 11로 구축되었습니다. 이 도구는 소프트웨어 자재 명세서(SBOMs), 취약점 감사 및 CI 정책 게이트를 포함한 의존성 인텔리전스에 중점을 두고 있습니다. 단일 바이너리로 배포되는 Bomly CLI는 계정이나 로그인이 필요 없이 작동하여 다양한 사용자에게 접근할 수 있게 합니다. 여러 패키지 관리자를 통해 설치하거나 직접 스크립트를 통해 설치할 수 있으며, MCP 서버 사용을 위해 전체 설치 없이도 실행할 수 있습니다.
Bomly CLI는 무엇에 연결되나요?
Bomly CLI는 이진 파일에 직접 내장된 MCP(모델 컨텍스트 프로토콜) 서버에 연결됩니다. 이 서버는 Bomly CLI의 의존성 지능 도구를 AI 에이전트에 노출합니다. 핵심 기능은 소프트웨어 의존성에 대한 통찰력을 제공하는 데 중점을 두며, SBOM, 취약성 감사 및 CI 정책 게이트 강제 적용에 집중합니다. 주요 연결 지점은 호환 가능한 AI 클라이언트와의 통신을 위한 stdio 전송 프로토콜을 지원하는 이 자급식 MCP 서버입니다.
핵심 기능 및 도구
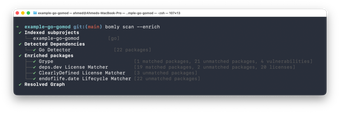
"bomly mcp serve"를 통해 MCP 서버로 실행할 때, Bomly CLI는 여러 호출 가능한 도구를 노출합니다. 여기에는 bomly_scan, bomly_explain, bomly_diff, 및 bomly_plugins이 포함됩니다. 이러한 기능을 구동하는 핵심 CLI 명령은 프로젝트 분석을 위한 "scan", 패키지 출처를 이해하기 위한 "explain", 및 서로 다른 수정 간의 의존성 변화를 비교하기 위한 "diff"입니다. 이러한 도구는 프로그래밍 상호작용에 적합한 구조화된 JSON 출력을 제공합니다.
대상은 누구인가요?
Bomly CLI는 개발자, CI/CD 엔지니어, 보안 팀 및 AI 에이전트를 포함한 다양한 청중을 대상으로 합니다. 의존성 스캔, 취약성 감사 및 풀 리퀘스트 게이팅을 위한 CI 파이프라인 통합과 같은 워크플로를 지원합니다. AI 코딩 에이전트는 MCP 서버를 사용하여 의존성 그래프를 프로그래밍적으로 쿼리하고 보안 델타를 분석할 수 있습니다. 지속적인 인증을 위한 장기 실행 데몬이 필요한 경우 이 단계를 건너뛰세요.
시작하는 방법
자격 증명이 필요하지 않습니다. stdio 전송 프로토콜과 BOMLY_*와 같은 환경 변수를 사용하여 구성하며, 사용자 또는 명시적으로 선택된 구성 파일과 함께 사용합니다.
사용 사례
- 의존성 스캔 및 취약성 감사: 프로젝트, 컨테이너 이미지 또는 Git 참조를 스캔하고, 취약성 및 라이센스 데이터로 결과를 풍부하게 하며, 정책에 대해 감사를 수행합니다.
- CI/CD 통합 및 풀 리퀘스트 게이팅: Git 수정 간의 의존성 변화를 비교하고 정책을 강제하기 위해 CI 파이프라인(예: GitHub Actions, GitLab, Jenkins)에 통합하며, 종종 Bomly Guard GitHub Action과 함께 사용됩니다.
- AI 에이전트 주도 의존성 지능: AI 코딩 에이전트가 Bomly CLI의 MCP 서버와 상호작용하여 의존성 그래프를 쿼리하고, 패키지 출처를 설명하며, 보안 델타를 분석하고, 구조화된 JSON 출력을 받습니다.
Bomly CLI는 의존성 인텔리전스를 위한 다재다능하고 계정이 필요 없는 솔루션을 제공하며, 인간 워크플로우와 AI 에이전트 모두와 잘 통합됩니다. SBOM, 취약점 감사 및 CI 정책 시행에 중점을 두어 현대 개발 및 보안 관행을 위한 강력한 도구가 됩니다. 구성 옵션은 다양한 환경에 대한 유연성을 제공합니다. "scan" 명령을 사용하여 프로젝트의 취약점을 스캔해 보세요.